Kubernetesでの機密情報管理を自動化するツール
external-secrets/external-secrets
ソフトウェア開発において、データベースのパスワードやAPIキーなどの機密情報を安全に管理することは非常に重要です。Kubernetes環境では、これらの情報をKubernetes Secretsとして保存するのが一般的です。
しかし、この方法にはいくつかの課題があります。
手動管理の煩雑さ
シークレットの作成や更新を手作業で行うのは、手間がかかり、ミスが発生しやすいです。
集中管理の難しさ
AWS Secrets ManagerやGoogle Secret Managerなど、クラウドプロバイダーが提供するシークレット管理サービスは便利ですが、それらのシークレットをKubernetesクラスターに同期させるには、別途仕組みを構築する必要があります。
セキュリティリスク
ソースコードやバージョン管理システム(Git)に機密情報を直接含めてしまうと、情報漏洩のリスクが高まります。
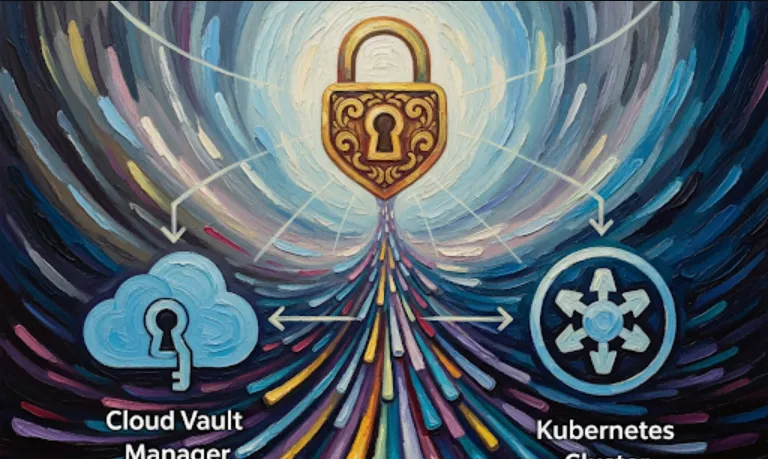
external-secrets は、これらの課題を解決するための強力なツールです。これはKubernetesのオペレーターであり、AWS Secrets ManagerやHashiCorp Vaultといった外部のシークレット管理サービスとKubernetesクラスターを連携させます。
このツールを導入することで、以下のことができるようになります。
外部シークレットとの自動同期
外部サービスでシークレットが更新されると、external-secrets がそれを検知し、Kubernetes Secretsを自動的に最新の状態に保ちます。
IaC (Infrastructure as Code) の促進
Kubernetesリソース(Deployment, Podなど)のマニフェストに、直接シークレット値を書き込む必要がなくなります。これにより、マニフェストをGitで安全に管理できます。
セキュリティの向上
開発者が直接機密情報に触れる機会を減らし、シークレット管理を一元化することで、セキュリティリスクを低減できます。
helm を使って簡単にインストールできます。
helm repo add external-secrets https://charts.external-secrets.io
helm install external-secrets external-secrets/external-secrets
外部シークレット管理サービスとの接続情報を定義します。以下は、AWS Secrets Managerを使用する場合の例です。
secret-store.yaml
apiVersion: external-secrets.io/v1beta1
kind: SecretStore
metadata:
  name: aws-secret-store
spec:
  provider:
    aws:
      service: SecretsManager
      region: ap-northeast-1  # 適切なリージョンに置き換える
      auth:
        jwt:
          serviceAccountRef:
            name: external-secrets-sa  # service account 名
kubectl apply -f secret-store.yaml
外部のシークレットを参照して、Kubernetes Secretsとして作成する設定を記述します。
external-secret.yaml
apiVersion: external-secrets.io/v1beta1
kind: ExternalSecret
metadata:
  name: my-app-secret
spec:
  refreshInterval: 1h  # 1時間ごとに同期
  secretStoreRef:
    name: aws-secret-store  # 先ほど作成したSecretStoreを参照
    kind: SecretStore
  target:
    name: my-app-db-secret # 作成されるKubernetes Secretの名前
    creationPolicy: Owner  # ExternalSecretが削除されるとSecretも削除
  dataFrom:
    - extract:
        key: my-rds-secret # AWS Secrets Managerに保存されているシークレット名
kubectl apply -f external-secret.yaml
アプリケーションのPodやDeploymentで、作成されたKubernetes Secretを参照します。
deployment.yaml
apiVersion: apps/v1
kind: Deployment
metadata:
  name: my-app
spec:
  replicas: 1
  template:
    spec:
      containers:
      - name: my-app-container
        image: my-app-image:latest
        envFrom:
        - secretRef:
            name: my-app-db-secret # ExternalSecretが作成したKubernetes Secretを参照
external-secrets は、Kubernetes環境における機密情報管理を自動化し、より安全かつ効率的にする上で欠かせないツールです。手動でのシークレット管理から解放されることで、開発者はアプリケーションロジックに集中でき、より堅牢なシステムを構築することができます。